Integrità delle immagini digitali: rischi e buone pratiche
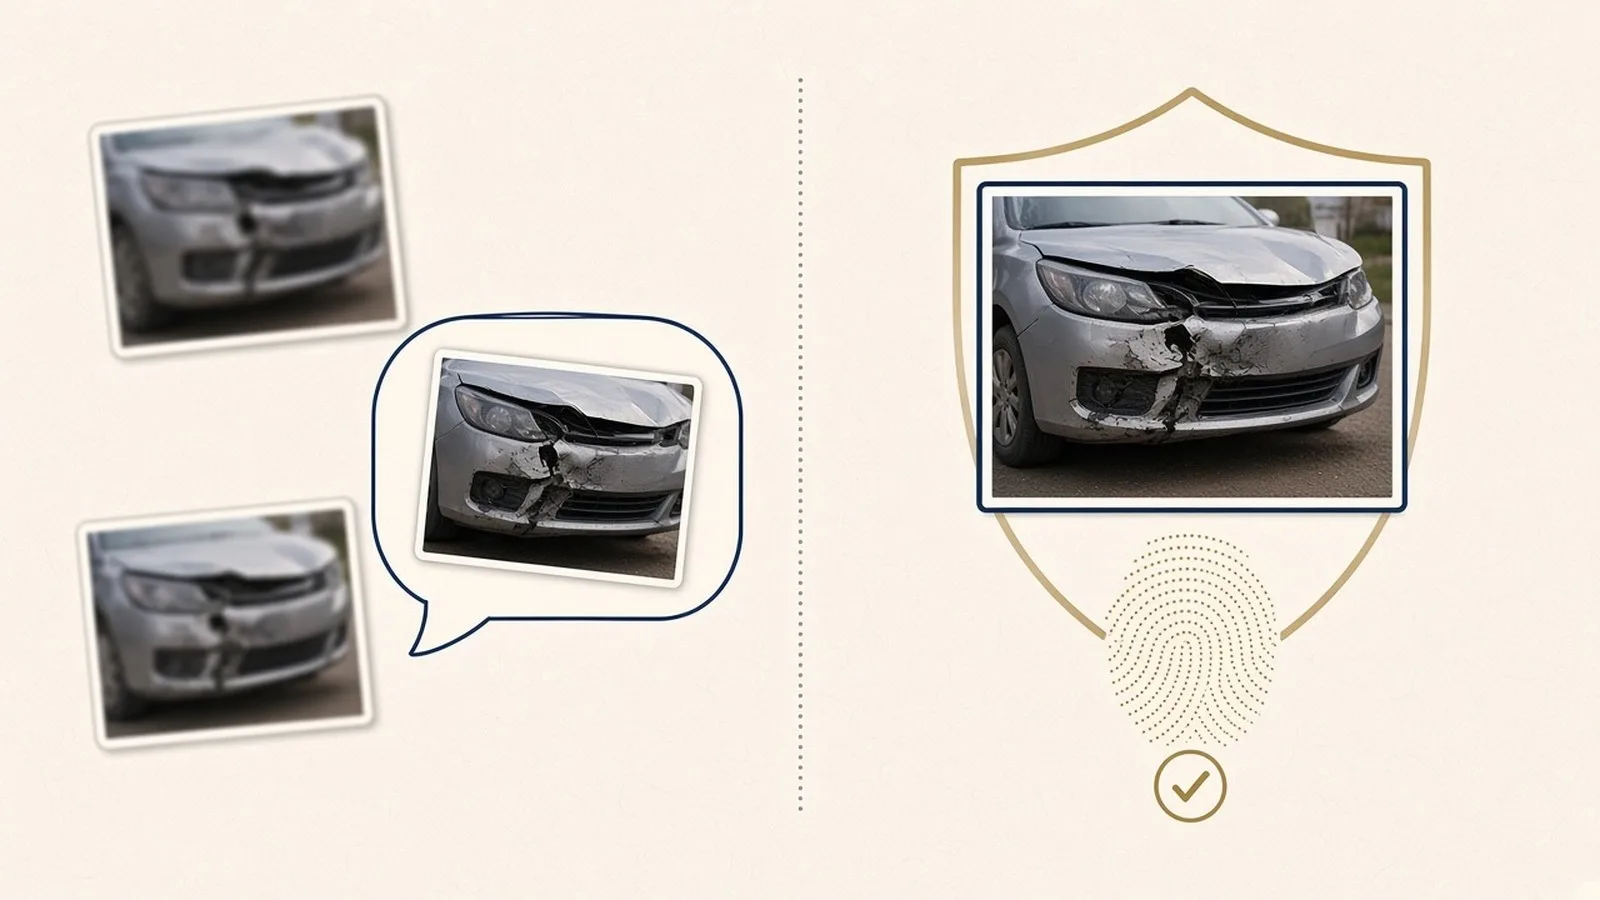
Perché le immagini digitali si alterano facilmente e quali pratiche (hash, scatto dall’app, verifica) rafforzano l’integrità senza promesse assolute.
Integrità delle immagini digitali: rischi e buone pratiche
Un’immagine digitale è un file: si copia, si ricodifica, si ritaglia, si reinquadra in slide e chat. L’integrità del documento — la certezza che il contenuto non sia stato alterato rispetto a un riferimento — non è automatica. Per chi lavora con sinistri, cantieri, inventari o consegne, ignorare questo punto significa costruire pratiche fragili.
Questa guida elenca rischi reali e pratiche sostenibili, allineate al lessico APP-ARE: hash, scatto dall’app, verifica pubblica, conservazione. Resta fuori tutto ciò che è IP interno o procedura di attacco.
Contesto: norma e tecnica (alto livello)
L’hash SHA-256 è un’impronta del contenuto: se il file cambia, l’impronta cambia. È un pilastro dell’integrità, non una “prova della scena”. Accanto all’hash, il tempo (marca temporale qualificata, quadro eIDAS / QTSP) e l’eventuale ancoraggio concettuale su registro distribuito rafforzano la prova dell’esistenza di un riferimento.
I principi della norma ISO/IEC 27037 (acquisizione e conservazione delle evidenze digitali) aiutano a ragionare per processo: come acquisisci, come custodisci, come verifichi. Non equivalgono a dichiarare “siamo certificati ISO 27001” se non è vero.
La sicurezza lato utente include anche l’OTP email e buone abitudini di account: l’integrità dell’evidenza inizia dall’accesso controllato.
Come funziona in pratica per l’utente
Buone pratiche operative
- Pianifica lo scatto — Soggetto, inquadratura, luce: meno ritocchi postumi.
- Usa lo scatto dall’app quando ti serve una catena chiara (capture-at-source spiegato all’utente).
- Evita ida e ritorno su messenger come unico archivio: chat ≠ vault.
- Verifica ciò che consegni: Verifica.
- Etichetta pratiche (cliente, data, luogo dichiarato da te in nota organizzativa — distinto dai claim del certificato).
- Limita i permessi di condivisione; preferisci link di verifica a file orfani.
- Formazione interna di 15 minuti sul team batte un PDF di 40 pagine non letto.
Inizia da Scarica l’app; per un walkthrough: Prenota.
Errori comuni e miti
- Errore: affidarsi solo agli EXIF.
- Mito: “Se non si vede a occhio, l’integrità è ok.” — L’occhio non sostituisce l’hash.
- Errore: riconvertire più volte in JPEG “per alleggerire” senza traccia.
- Mito: “Integrità = autenticità della scena al 100%.” — Piani diversi.
- Errore: mischiare foto certificate e foto di contorno senza etichette.
- Mito: “Un fingerprint del device vale come prova penale assoluta.” — Non fare questo claim.
Cosa offre APP-ARE (alto livello)
- Percorso di certificazione orientato a integrità e verificabilità.
- Output e verifica pensati per la comunicazione con terzi.
- Educazione continua via blog (cluster sicurezza + timestamp + app).
FAQ
L’hash dice se la foto è “vera”?
Dice se il file corrisponde all’impronta registrata. Non interpreta la realtà fisica.
Posso ritoccare dopo la certificazione?
Ogni modifica del file produce un contenuto diverso rispetto all’impronta precedente. Pianifica prima.
OTP email a cosa serve?
Riduce il rischio di accessi non autorizzati all’account da cui partono le certificazioni.
Dove controllo un certificato ricevuto?
Su Verifica.
Serve un corso di cybersecurity?
Serve disciplina operativa: scatto, verifica, archivio. Il resto è opzionale e proporzionato al rischio.